


¿Qué está pasando con la tecnología en Estados Unidos? ¿Es posible que una potencia mundial esté experimentando las primeras señales de una ofensiva cibernética? ¿O estamos presenciando algo igualmente preocupante: el deterioro silencioso de los sistemas digitales que sostienen prácticamente toda nuestra vida cotidiana?
Estas preguntas han comenzado a inquietar a millones de estadounidenses después de una extraordinaria sucesión de fallas tecnológicas que, en menos de una semana, afectaron a algunas de las compañías e instituciones más importantes del país.
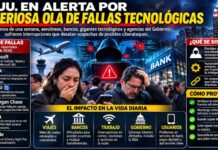
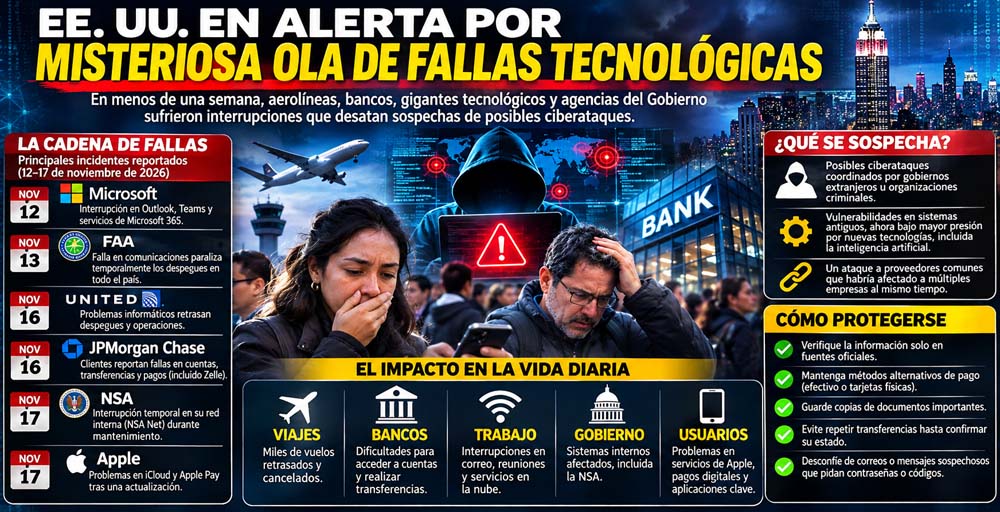
Microsoft dejó a usuarios sin acceso a servicios esenciales. Una falla obligó a paralizar los despegues de aviones en todo Estados Unidos. United Airlines sufrió otra interrupción. Grandes bancos experimentaron problemas con transferencias y cuentas. Apple reportó dificultades en sus plataformas y, para completar el inquietante panorama, una red interna de la poderosa Agencia de Seguridad Nacional también dejó de funcionar temporalmente.
Los incidentes ocurrieron entre el 12 y el 17 de noviembre de 2026. Aunque las autoridades insisten en que se trata de problemas independientes y no existen pruebas de un ataque coordinado, la concentración de acontecimientos ha generado una pregunta imposible de ignorar: ¿puede ser realmente una coincidencia?
CUANDO LOS AVIONES DEJARON DE DESPEGAR
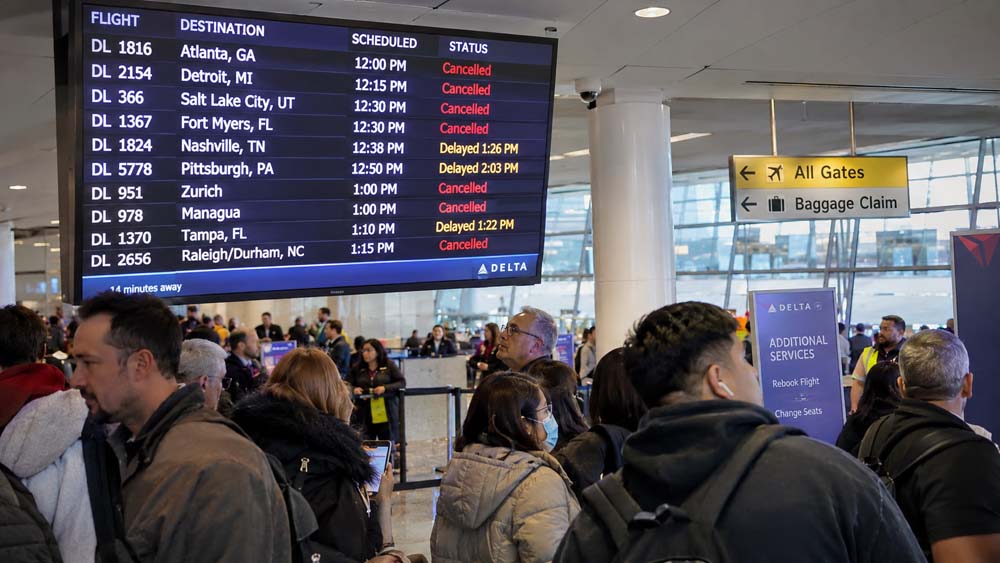
El episodio más alarmante ocurrió el viernes 13 de noviembre, cuando una falla en los sistemas de comunicaciones de la Administración Federal de Aviación (FAA) obligó a suspender temporalmente los despegues en todo el territorio estadounidense.
Durante aproximadamente cinco horas, el sistema de aviación más poderoso del mundo enfrentó una situación extraordinaria. Aeropuertos como John F. Kennedy, LaGuardia y Newark quedaron afectados por una crisis que trastornó los viajes de miles de pasajeros.
Según la FAA, alrededor de 3.500 aeronaves se encontraban en el aire cuando se implementó la suspensión. Todas aterrizaron de manera segura, mientras los controladores aéreos utilizaban protocolos de emergencia para garantizar la seguridad.
La agencia informó que aproximadamente 12.462 vuelos fueron cancelados ese viernes, aunque aclaró que no todas las cancelaciones se debieron directamente al incidente. La explicación oficial apunta a equipos antiguos que se volvieron inestables después de recibir un volumen extraordinario de datos. Las investigaciones identificaron problemas relacionados con instalaciones en Texas y Arkansas, donde se realizaban trabajos de actualización.
Pero el incidente dejó una inquietante interrogante: si una falla asociada a un equipo de comunicaciones puede afectar simultáneamente a tantos aeropuertos, ¿qué sucedería si un atacante lograra provocar deliberadamente una interrupción semejante?
LOS BANCOS TAMBIÉN COMENZARON A FALLAR
Apenas tres días después, el lunes 16, llegaron los problemas financieros. Usuarios de JPMorgan Chase y otras instituciones bancarias reportaron dificultades para acceder a sus cuentas, consultar movimientos o realizar determinadas transferencias. También surgieron reportes relacionados con Zelle, una de las plataformas de pagos electrónicos más utilizadas del país.
Chase atribuyó los inconvenientes a un error de software y aseguró que no encontró evidencia de actividad cibernética maliciosa. Sin embargo, el impacto de una falla bancaria va mucho más allá de una pantalla que no responde.
Para millones de personas, el acceso inmediato al dinero es indispensable. Comerciantes necesitan pagar proveedores, trabajadores esperan recibir sus salarios y familias dependen de transferencias para cubrir gastos esenciales. En Nueva York, donde numerosos pequeños negocios y trabajadores inmigrantes utilizan aplicaciones financieras diariamente, una interrupción prolongada podría transformarse rápidamente en una emergencia económica.
Las preocupaciones se intensificaron porque los problemas bancarios ocurrieron inmediatamente después de las fallas aeronáuticas y tecnológicas. La coincidencia temporal alimentó especulaciones, aunque hasta el momento no existe evidencia que demuestre que los sistemas financieros fueron atacados como parte de una misma operación.
MICROSOFT, UNITED Y APPLE: LA CADENA CONTINÚA
La sucesión de incidentes había comenzado el jueves 12, cuando Microsoft experimentó una interrupción mundial que afectó servicios como Outlook y Teams. Durante más de 24 horas, numerosas empresas y trabajadores enfrentaron dificultades para comunicarse y utilizar herramientas digitales.
Microsoft explicó que una combinación de errores de software, sobrecarga y problemas de capacidad provocó una falla en cadena. La compañía descartó haber encontrado indicios de actividad maliciosa.
El lunes 16, United Airlines también debió detener temporalmente numerosos despegues debido a problemas informáticos relacionados con información necesaria para operar los vuelos.
Un día después, Apple reportó interrupciones que afectaron servicios como iCloud y Apple Pay. La compañía atribuyó el incidente a una actualización interna. Vistos individualmente, los episodios tienen explicaciones técnicas. Considerados en conjunto, dibujan una imagen perturbadora: instituciones que durante años han construido su reputación sobre la confiabilidad tecnológica experimentaron interrupciones importantes casi simultáneamente.
LA FALLA QUE ENCENDIÓ MÁS SOSPECHAS
El martes 17, la atención se trasladó a un lugar particularmente sensible: la Agencia de Seguridad Nacional, conocida como NSA. Una red interna utilizada para comunicaciones e intercambio de información clasificada sufrió una interrupción que inmediatamente despertó preocupación.
La NSA explicó que experimentó una degradación temporal durante tareas programadas de mantenimiento y aseguró que sus capacidades esenciales de seguridad nacional permanecieron operativas. Sin embargo, la noticia tuvo un fuerte impacto simbólico.
Si incluso una de las agencias de inteligencia más sofisticadas del planeta puede experimentar problemas tecnológicos importantes, ¿qué nivel de protección tienen las infraestructuras de las que dependen los ciudadanos?
La interrupción no demuestra que información clasificada haya sido robada ni que un adversario haya penetrado sus sistemas. Pero aumentó la presión para que las autoridades expliquen con mayor claridad la vulnerabilidad de las redes gubernamentales.
¿UNA OPERACIÓN CIBERNÉTICA ENCUBIERTA?
Las sospechas han encontrado espacio especialmente en las redes sociales, donde usuarios comenzaron a relacionar incidentes que oficialmente no tienen conexión demostrada.
Las teorías incluyen desde ataques de organizaciones criminales hasta posibles operaciones de gobiernos extranjeros destinadas a evaluar las defensas digitales estadounidenses. Ninguna de esas hipótesis ha sido confirmada en relación con esta cadena de fallas. Sin embargo, expertos en ciberseguridad recuerdan que los ataques sofisticados no siempre se presentan como una invasión espectacular.
En ocasiones pueden involucrar infiltraciones discretas, alteraciones de programas o ataques contra proveedores tecnológicos compartidos.
En una entrevista con PBS NewsHour, Eric ONeill, antiguo especialista de contrainteligencia del FBI, explicó que los investigadores deberían considerar diferentes escenarios: fallas independientes, intervenciones externas o problemas originados en tecnologías comunes utilizadas por varias organizaciones.
Su análisis no demuestra que los incidentes estén relacionados, pero refleja las preguntas que deben examinarse antes de descartar definitivamente determinadas posibilidades.
La incertidumbre se agrava porque buena parte de la infraestructura digital funciona mediante redes privadas, proveedores externos y sistemas cuya arquitectura resulta desconocida para la población.
EL TEMOR A UN GRAN APAGÓN DIGITAL
Mientras las interrupciones se acumulaban, comenzó a circular una versión todavía más alarmante: Estados Unidos podría experimentar un apagón tecnológico de grandes proporciones. Publicaciones en redes sociales difundieron afirmaciones sobre supuestos ciberataques masivos, cortes de internet e incluso interrupciones prolongadas de electricidad y servicios bancarios.
Algunas publicaciones señalaban específicamente el 17 de noviembre como una fecha crítica. La especulación coincidió con una prueba nacional del Sistema de Alerta de Emergencias organizada por FEMA y la Comisión Federal de Comunicaciones.
El ejercicio, programado con anticipación, consistía en interrumpir brevemente las transmisiones de radio y televisión para verificar el funcionamiento del sistema de advertencias públicas.
Pero en un ambiente dominado por las fallas tecnológicas, la coincidencia fue interpretada por algunos usuarios como una señal de una crisis inminente. Organizaciones de verificación de información desmintieron las afirmaciones sobre un supuesto apagón nacional planificado. No existe evidencia de que la prueba de emergencias estuviera relacionada con un ataque o con una interrupción general de las comunicaciones. La difusión de esos rumores demuestra otro peligro: una cadena de fallas reales puede convertirse rápidamente en terreno fértil para noticias falsas y temores colectivos.
LA INTELIGENCIA ARTIFICIAL BAJO SOSPECHA
Una preocupación adicional es el papel que podría desempeñar la inteligencia artificial en la seguridad de sistemas antiguos. El secretario de Seguridad Nacional, Markwayne Mullin, señaló que nuevas tecnologías están siendo incorporadas a infraestructuras que no siempre fueron diseñadas para soportar sus exigencias.
Según explicó, esa combinación podría contribuir a sobrecargas e interrupciones. Por su parte, el senador Mark Warner, integrante de la Comisión de Inteligencia del Senado, advirtió que la inteligencia artificial está acelerando la identificación de vulnerabilidades y aumentando la presión para actualizar mecanismos de protección. La preocupación es doble.
Por un lado, los sistemas antiguos pueden fallar cuando se introducen cambios demasiado rápidamente. Por otro, las mismas herramientas tecnológicas pueden ser utilizadas por delincuentes para buscar puntos débiles y desarrollar ataques más sofisticados. No hay pruebas de que la inteligencia artificial haya provocado esta cadena de incidentes, pero su evolución está transformando el panorama de amenazas digitales.
UN CIBERATAQUE REAL EN MEDIO DEL CAOS
Existe además un elemento que complica el panorama. Mientras las principales empresas atribuyeron sus interrupciones a fallas técnicas, investigadores identificaron un incidente cibernético genuino que involucró a Optimizely, una plataforma utilizada por numerosos sitios web.
Atacantes lograron introducir código malicioso mediante un componente tecnológico compartido, exponiendo potencialmente a usuarios de numerosas organizaciones. Investigadores de seguridad identificaron al menos 178 entidades afectadas por la distribución del código.
Este caso no demuestra relación alguna con las interrupciones de Microsoft, los bancos, la FAA o la NSA. Sin embargo, ilustra un riesgo especialmente peligroso: un ataque contra un proveedor común puede extenderse a múltiples compañías sin necesidad de comprometer directamente cada una de ellas.
WASHINGTON INTENTA CALMAR LOS TEMORES
Ante el creciente nerviosismo, las autoridades federales intentaron transmitir tranquilidad. El secretario Mullin afirmó el martes 17 que estaba convencido de que los incidentes no eran resultado de ciberataques y apuntó nuevamente a los problemas de infraestructura tecnológica.
El secretario de Estado, Marco Rubio, también declaró que no existía evidencia de que las interrupciones estuvieran relacionadas. Las explicaciones oficiales son relevantes, pero no eliminan la necesidad de investigaciones técnicas exhaustivas y de una comunicación transparente con el público.
La verdadera preocupación no debería limitarse a determinar si alguien está atacando los sistemas estadounidenses. También debe incluir una pregunta igualmente inquietante: ¿por qué tantos servicios indispensables parecen susceptibles a fallas capaces de paralizar operaciones nacionales?
NUEVA YORK FRENTE A SU PROPIA VULNERABILIDAD
En una ciudad que depende de las operaciones bancarias, las telecomunicaciones y el transporte, las consecuencias de una crisis tecnológica prolongada podrían ser enormes. Hospitales, comercios, aeropuertos, instituciones financieras y servicios gubernamentales requieren redes confiables para funcionar.
Para las comunidades inmigrantes, que dependen de plataformas digitales para recibir salarios, administrar negocios y enviar dinero a familiares en otros países, las interrupciones pueden tener consecuencias inmediatas.
La posibilidad de que fallen varios sistemas al mismo tiempo plantea un desafío para la preparación de hogares, empresas y autoridades. Expertos recomiendan disponer de alternativas para comunicarse, conservar documentos importantes fuera de servicios exclusivamente digitales y evitar repetir transferencias hasta confirmar su estado. No se trata de anticipar una catástrofe inevitable, sino de reconocer una dependencia tecnológica que pocas veces recibe atención hasta que algo deja de funcionar.
LA PREGUNTA QUE NADIE QUIERE HACERSE
Las investigaciones deberán determinar las causas definitivas de cada incidente y confirmar si existen vulnerabilidades compartidas que requieran medidas adicionales. Por ahora, no existe evidencia pública de una ofensiva cibernética coordinada contra Estados Unidos.
Pero una conclusión resulta imposible de ignorar: durante unos pocos días, sistemas que sostienen el transporte aéreo, las finanzas, las comunicaciones y hasta determinadas operaciones de inteligencia experimentaron interrupciones que afectaron a millones de personas.
Quizás fueron simples coincidencias. Quizás reflejan el desgaste de una infraestructura que envejece más rápidamente de lo que se moderniza. En cualquiera de los dos escenarios, las consecuencias merecen atención nacional.
Porque si una serie de fallas aparentemente independientes puede provocar tanto desconcierto, la pregunta que comienza a inquietar a Nueva York es mucho más profunda:
¿QUÉ SUCEDERÍA SI ALGÚN DÍA TODOS ESOS SISTEMAS FALLARAN AL MISMO TIEMPO?